

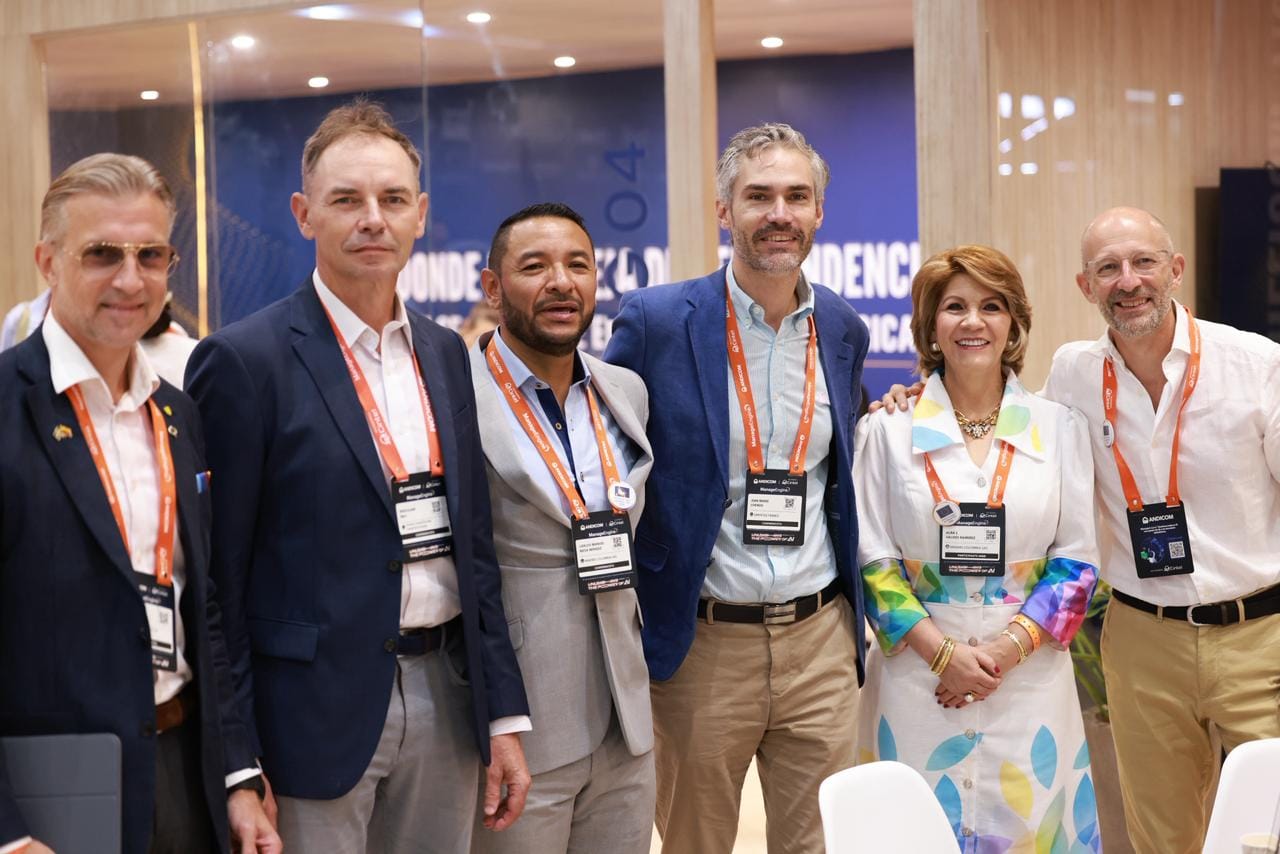

Mirosław Maj, prezes Fundacji Bezpieczna Cyberprzestrzeń oraz członek zarządu Open CSIRT Foundation, reprezentował obie organizacje podczas konferencji ANDICOM 2026 w Kolumbii. Wziął udział w panelu „EU-LAC CyberShield: ampliando la agenda de cooperación en ciberseguridad”, poświęconym rozwojowi współpracy w zakresie cyberbezpieczeństwa pomiędzy Unią Europejską a Ameryką Łacińską i Karaibami.
Panel odbył się w ramach ścieżki TechTalk poświęconej inicjatywom Unii Europejskiej. Jego tematem była współpraca UE–Ameryka Łacińska w obszarze cyberbezpieczeństwa, w szczególności budowa zdolności do wykrywania zagrożeń, reagowania na incydenty, wymiany informacji oraz wzmacniania regionalnych ekosystemów cyberbezpieczeństwa.
W dyskusji, obok Mirosława Maja, uczestniczyli Jean Marie Chenou z Expertise France, Carlos Manuel Mesa Méndez z MNEMO oraz David Olgart, reprezentujący Cybercampus Sweden i KTH Royal Institute of Technology.
Od decyzji strategicznej do rzeczywistej współpracy
Jednym z najważniejszych przesłań Mirosława Maja było wskazanie, że skuteczna współpraca w cyberbezpieczeństwie musi obejmować zarówno poziom strategiczny, jak i operacyjny.
Pierwszym warunkiem jest świadoma decyzja instytucji o chęci współpracy i stworzenie odpowiednich warunków do jej rozwoju. Nie wystarczą jednak deklaracje, strategie czy podpisane porozumienia.
Istotnym elementem są bezpośrednie relacje pomiędzy przedstawicielami organizacji. Spotkania osobiste, wspólne warsztaty, konferencje oraz ćwiczenia pozwalają budować zaufanie, które jest jednym z podstawowych warunków skutecznej współpracy pomiędzy zespołami odpowiedzialnymi za cyberbezpieczeństwo.
Dopiero na tej podstawie możliwe jest przejście do poziomu operacyjnego, czyli rzeczywistego wspólnego działania.
Może ono obejmować m.in.:
- wymianę danych o zagrożeniach i incydentach z wykorzystaniem platform takich jak MISP,
- definiowanie wspólnych procesów i usług w oparciu o katalog usług CSIRT,
- tworzenie i rozwijanie regionalnych i sektorowych CSIRT-ów,
- budowę struktur typu ISAC – Information Sharing and Analysis Center,
- prowadzenie wspólnych ćwiczeń i symulacji cyberincydentów.
W tym ujęciu współpraca nie jest pojedynczym projektem, ale procesem: od decyzji instytucjonalnej, poprzez budowę zaufania, aż po zdolność do realnej wymiany informacji i wspólnego reagowania na incydenty.
Takie podejście jest bezpośrednio zbieżne z założeniami projektu EU-LAC Cyber-SHIELD, którego celem jest rozwijanie współpracy technicznej i wymiany informacji pomiędzy europejskimi i latynoamerykańskimi interesariuszami cyberbezpieczeństwa.
Projekt zakłada m.in. rozwój i łączenie zdolności SOC, szkolenie zespołów reagowania poprzez ćwiczenia cyberincydentów oraz wzmacnianie krajowych ekosystemów cyberbezpieczeństwa.
AI – konieczność, ale również nowe ryzyko
Drugim ważnym elementem wypowiedzi Mirosława Maja była rola sztucznej inteligencji w działaniach obronnych.
Jego zdaniem nie ma już możliwości pominięcia AI w budowaniu współczesnych zdolności cyberbezpieczeństwa. Atakujący już korzystają z AI, wykorzystując ją do automatyzacji swoich działań, analizy danych czy zwiększania skali prowadzonych operacji.
Strona broniąca się musi więc również potrafić wykorzystywać tę technologię.
AI może wspierać m.in. analizę dużych zbiorów danych, wykrywanie anomalii, korelację informacji o zagrożeniach, analizę incydentów oraz pracę zespołów SOC i CSIRT.
Jednocześnie Mirosław Maj podkreślił, że wdrażanie AI powinno odbywać się sprawnie, ale z zachowaniem odpowiednich mechanizmów bezpieczeństwa i kontroli.
Wiele wskazuje bowiem na to, że nadal nie mamy pełnej świadomości sposobu działania coraz bardziej złożonych systemów AI ani wszystkich ryzyk wynikających z ich wykorzystania.
Szczególnego znaczenia nabiera rozwój agentów AI, które mogą samodzielnie wykonywać ciągi operacji, korzystać z systemów informatycznych i działać na podstawie przyznanych im uprawnień.
W tym kontekście jednym z kluczowych zagrożeń jest możliwość utraty kontroli nad działaniem agentów AI.
Drugim istotnym problemem jest ryzyko wycieku danych — zarówno poprzez informacje przekazywane modelom, jak i poprzez dostęp agentów do systemów, baz danych czy innych zasobów organizacji.
Dlatego rozwój wykorzystania AI w cyberbezpieczeństwie musi być połączony z odpowiednim governance, kontrolą dostępu, ograniczaniem uprawnień, monitorowaniem aktywności agentów oraz możliwością przerwania ich działania.
Tematyka ta była integralną częścią panelu EU-LAC CyberShield. Organizatorzy wskazywali wprost, że rozwój AI, automatyzacji i nowych technologii przyspiesza ewolucję cyberzagrożeń, stawiając przed państwami i organizacjami nowe wyzwania związane z wykrywaniem i reagowaniem.
Potrzebne są ekosystemy, nie pojedyncze organizacje
Dyskusja podczas ANDICOM pokazała również, że cyberodporności nie można budować wyłącznie poprzez rozwój pojedynczych instytucji czy zakup kolejnych technologii.
Potrzebny jest ekosystem współpracujących organizacji: administracji publicznej, CSIRT-ów, SOC-ów, operatorów infrastruktury krytycznej, sektora prywatnego, środowiska naukowego i dostawców technologii.
Rozwijanie takich ekosystemów jest również jednym z głównych celów EU-LAC Cyber-SHIELD. Projekt zakłada wzmacnianie krajowych struktur cyberbezpieczeństwa i rozwój współpracy wielostronnej oraz publiczno-prywatnej.
Z perspektywy Fundacji Bezpieczna Cyberprzestrzeń i Open CSIRT Foundation szczególnie istotne jest, aby współpraca nie kończyła się na deklaracjach.
Jej rzeczywistą miarą jest zdolność organizacji do wymiany informacji i wspólnego działania w momencie wystąpienia realnego cyberzagrożenia.
