

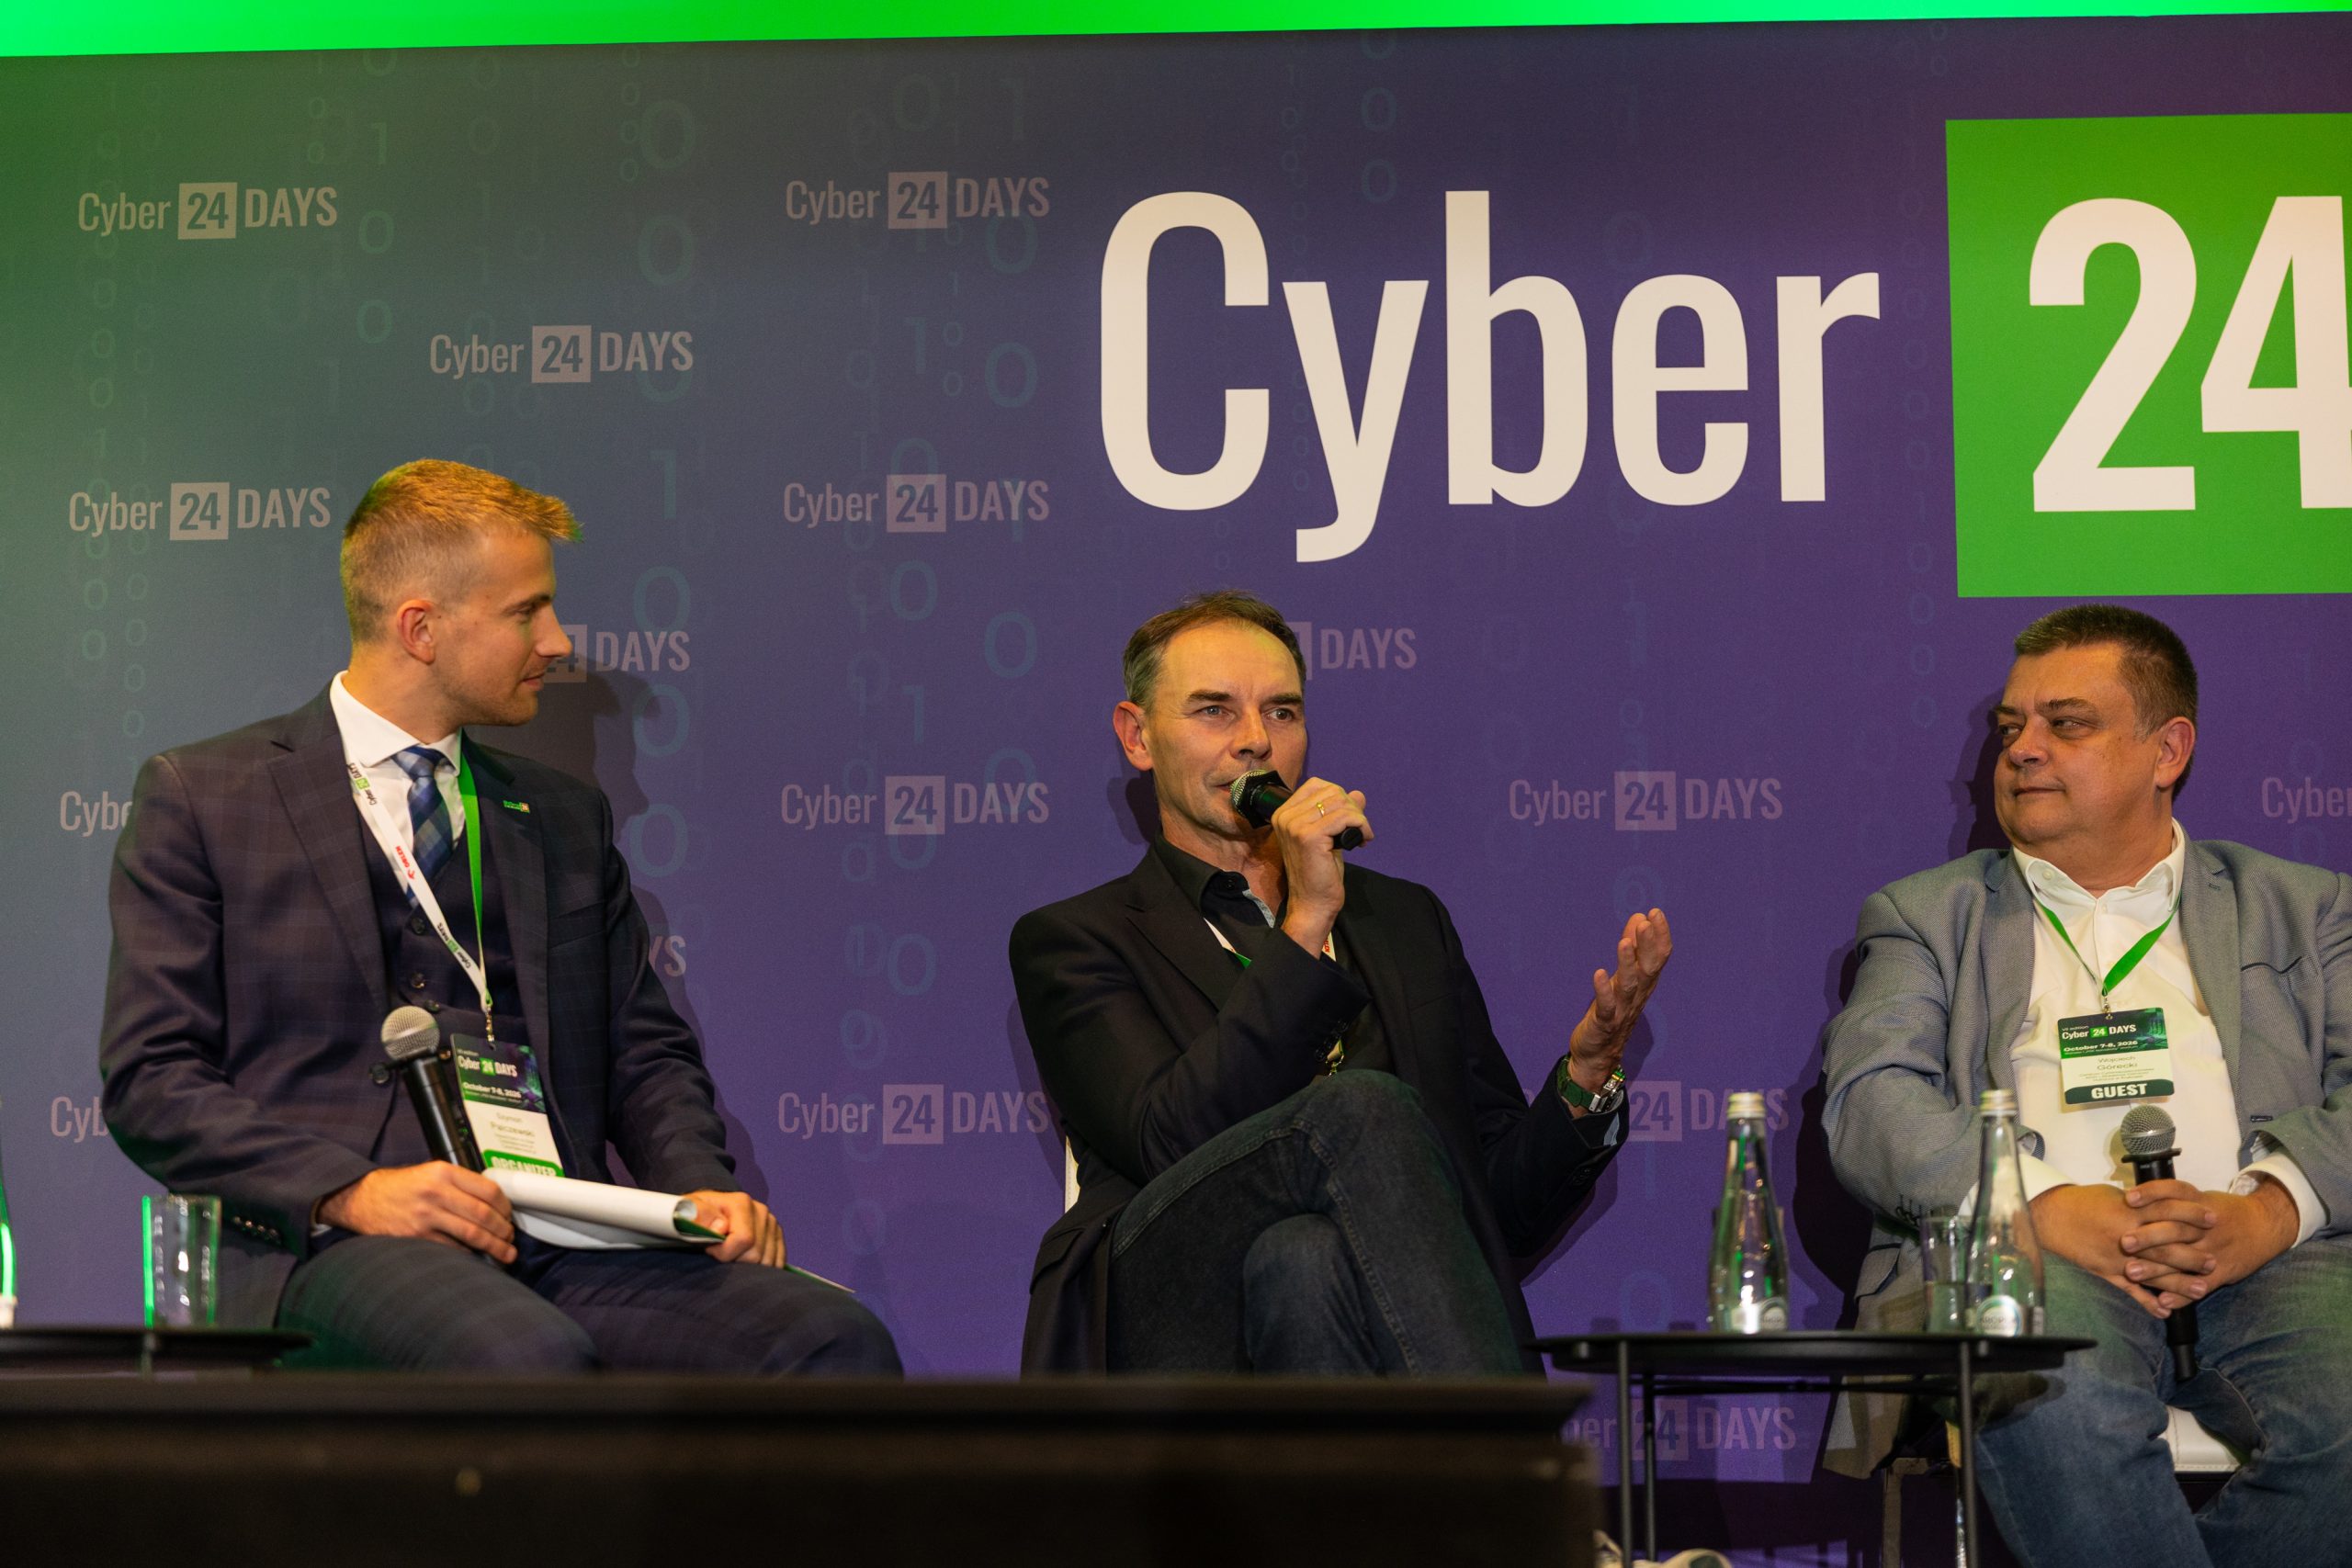

Sztuczna inteligencja powinna przejmować zadania, które wykonuje sprawniej od człowieka. Jej wykorzystanie w cyberbezpieczeństwie wymaga jednak rozumienia ryzyka, kontroli nad uprawnieniami systemów i przygotowania ludzi do podejmowania decyzji. Taką perspektywę przedstawił Mirosław Maj z Fundacji Bezpieczna Cyberprzestrzeń podczas panelu „SOC przyszłości: człowiek, automatyzacja, outsourcing”, który odbył się 7 października 2026 r. na Cyber24 Day.
Zdaniem przedstawiciela FBC rozmowa o przyszłości centrów operacji bezpieczeństwa (SOC) musi uwzględniać tempo rozwoju sztucznej inteligencji. Możliwości narzędzi zmieniają się tak szybko, że dzisiejsze oceny mogą wkrótce wymagać rewizji. Nie zwalnia to jednak organizacji z określenia, do czego chcą wykorzystywać AI i za jakie skutki jej działania będą odpowiadać.
Mirosław Maj opowiedział się za automatyzacją podstawowych zadań pierwszej linii SOC, związanych z monitoringiem i alertowaniem. W jego ocenie AI już dziś wykonuje je sprawniej od człowieka. Utrzymywanie dotychczasowego modelu pracy wyłącznie po to, by początkujący analitycy zdobywali doświadczenie przed przejściem na kolejne poziomy, nie jest wystarczającym uzasadnieniem rezygnacji z tych możliwości.
„Dlaczego mielibyśmy się tego pozbywać? I stawiać człowieka tylko po to, żeby się wykształcił na drugą, trzecią linię?” – pytał Mirosław Maj.
Zaproponował przy tym uzupełnienie tradycyjnego podziału L1–L3 o poziom L0 i spojrzenie na kolejne poziomy przez pryzmat zaangażowania człowieka. W takim ujęciu rola specjalisty rośnie wraz z ryzykiem i odpowiedzialnością za podejmowane decyzje. Kluczowe stają się umiejętność oceny konsekwencji działania systemu oraz znajomość kontekstu biznesowego.
Ta perspektywa przekłada się na stopniowanie samodzielności AI. Na pierwszej linii można rozważyć dopuszczenie autonomicznych decyzji dotyczących korelacji i wstępnego rozpoznania zdarzeń, gdzie koszt błędu jest stosunkowo niewielki. Na etapie analizy można postawić na mocne rekomendacje. Gdy jednak trzeba zdecydować o reakcji organizacji na incydent, to system powinien dostarczyć człowiekowi uporządkowany opis sytuacji.
„Ja bym to nazwał opisem sytuacyjnym. Ktoś nam pomógł zebrać wszystkie fragmenty tej układanki, ułożył i mówi: tak wygląda ten obrazek. A teraz popatrz i sam pomyśl, co dalej jest do zrobienia.”
Sama obecność człowieka w procesie nie zapewnia jednak skutecznego nadzoru. Mirosław Maj zwrócił uwagę na automation bias, czyli nadmierne zaufanie do wskazań automatycznego systemu. Osoba przyzwyczajona do trafnych podpowiedzi może z czasem zatwierdzać je bez samodzielnej oceny. Formalnie decyzję podejmuje wówczas człowiek, ale jego udział sprowadza się do naciśnięcia przycisku.
Dlatego przygotowanie osób odpowiedzialnych za decyzje powinno obejmować również działanie pod presją. Odwołując się do doświadczeń zespołu Dyżurnet.pl, przedstawiciel FBC wskazał na znaczenie wsparcia psychologów. Procedura wymagająca ludzkiej akceptacji nie wystarczy, jeśli osoba zatwierdzająca nie jest przygotowana do krytycznej oceny podpowiedzi systemu.
Szczególnej uwagi wymagają agenci AI, którzy mogą wykonywać operacje w infrastrukturze lub działać w imieniu organizacji. Jak podkreślił prezezes FBC, ryzyko wykracza już poza świadome przekazanie poufnego dokumentu do modelu językowego. Organizacja musi rozumieć, jakie możliwości działania sama nadała systemowi.
„To jest umiejętność oceny, czy zdajemy sobie sprawę, jakie zdolności agentowe posiada ten system do działania w naszej infrastrukturze, które sami mu daliśmy, albo do działania w naszym imieniu na zewnątrz organizacji.”
W tym kontekście przywołał zagrożenie prompt injection: wyciek informacji może nastąpić także bez intencji ich udostępnienia. Konsekwencje nie muszą ograniczać się do danych — mogą obejmować zatrzymanie systemu biznesowego czy nieprawidłowe raportowanie. Im bardziej złożony proces powierzany AI, tym większe znaczenie ma świadoma ocena jej działania.
Jednocześnie Mirosław Maj uznał automatyzację i outsourcing za kierunek wymuszany przez realia ekonomiczne oraz niedobór specjalistów. W jego ocenie nie jest możliwe zapewnienie wszystkim organizacjom potrzebnych kompetencji wyłącznie przez budowanie własnych zespołów.
„Ta automatyzacja – świadoma, połączona z dobrym outsourcingiem – i tak nas czeka, bo ekonomicznie nas czeka.”
Korzystanie z zewnętrznego SOC wymaga jednak zrozumienia zakresu kupowanej usługi. Mirosław Maj porównał związane z tym oczekiwania do przekonania, że samo przeniesienie zasobów do chmury zapewnia bezpieczeństwo. W obu przypadkach trzeba ustalić, co rzeczywiście otrzymuje organizacja.
Zastrzegł również, że sama cena usługi nie przesądza o jej jakości. Ograniczony zakres wsparcia może odpowiadać konkretnej potrzebie, jeśli został rzetelnie opisany. Problem pojawia się wtedy, gdy klient oczekuje ochrony szerszej niż ta, którą faktycznie kupuje.
Przedstawiciel FBC wskazał także potencjał konsolidacji usług i wspólnych rozwiązań IT. W jego ocenie takie podejście może ograniczać powierzchnię ataku i liczbę odrębnych środowisk wymagających ochrony. Barierą pozostaje kultura organizacyjna, w której „każdy chce mieć swoje”.
Kończąc dyskusję, Mirosław Maj wyraził oczekiwanie, by rozwój SOC nie doprowadził do sytuacji, w której organizacje będą musiały ustalać, jakie decyzje AI podjęła bez ich wiedzy. Świadomość możliwości systemów, zakresu ich uprawnień i skutków działania powinna towarzyszyć automatyzacji od początku.
W dyskusji uczestniczyli również Mariusz Kujawski z ComCERT S.A., Krzysztof Smaga z Institute of Development Projects oraz Wojciech Górecki z Centrum Cyberbezpieczeństwa AGH. Panel prowadził Szymon Palczewski, zastępca redaktora naczelnego CyberDefence24.pl. Pełna relacja z debaty znajduje się na stronach CyberDefence24.pl.
Zdjęcia dzięki uprzejmości CyberDefence24.pl.
